
Wat is Netwerksegmentatie?
Netwerksegmentatie is het opdelen van een computernetwerk in kleinere, van elkaar gescheiden segmenten (zones), waarbij het verkeer tussen die segmenten alleen via gecontroleerde overgangen mag lopen, zodat een storing of aanval in één segment zich niet ongehinderd over het hele netwerk kan verspreiden. In industriële omgevingen scheidt segmentatie bijvoorbeeld het IT-netwerk van het OT-netwerk, en schermt het kritieke systemen zoals PLC’s, SCADA en veiligheidssystemen af van minder vertrouwde netwerken zoals internet of een gastnetwerk. Netwerksegmentatie is de technische uitwerking van het zones-en-conduits-model uit IEC 62443 en een kernmaatregel van Defense in Depth.
🎯 Waarom is netwerksegmentatie in OT zo belangrijk?
In een plat netwerk kan elk apparaat elk ander apparaat bereiken. Een besmette laptop op kantoor heeft dan in principe ook een route naar de besturing van de productielijn. Segmentatie doorbreekt dat:
- Inperken van schade (containment) - Ransomware en andere malware kunnen zich niet zomaar lateraal verspreiden; een incident blijft beperkt tot één zone
- Bescherming van legacy-systemen - veel OT-apparatuur draait op verouderde besturingssystemen of protocollen zonder authenticatie, zoals Modbus TCP; segmentatie compenseert wat het apparaat zelf niet kan
- Toegangsbeheer per segment - alleen geautoriseerde systemen en personen bereiken een zone, en alleen via vastgelegde routes
- Betere detectie - op een overgang tussen zones is afwijkend verkeer veel beter zichtbaar voor netwerkmonitoring
- Stabielere prestaties - kleinere broadcastdomeinen beperken onnodig verkeer, wat de voorspelbaarheid van industriële netwerken ten goede komt
- Compliance - segmentatie wordt verwacht door IEC 62443, ISO 27001, NIST SP 800-82 en NIS2
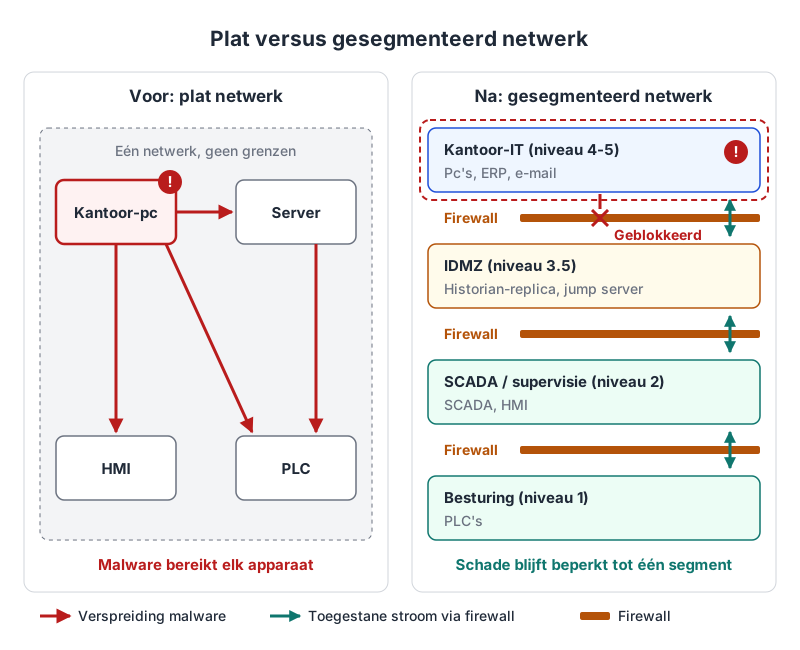
Figuur: in een plat netwerk bereikt malware elk apparaat; segmentatie houdt de schade binnen één zone
Overweging 89 van de NIS2-richtlijn noemt netwerksegmentatie expliciet als onderdeel van basale cyberhygiëne, naast zero-trust-principes, updates en identiteitsbeheer. In Nederland is NIS2 omgezet in de Cyberbeveiligingswet, die op 15 augustus 2026 in werking is getreden. Voor digitale dienstverleners, zoals cloud- en managed service providers, schrijft Uitvoeringsverordening (EU) 2024/2690 netwerksegmentatie bovendien expliciet voor, inclusief scheiding van systemen van derden.
🔧 Met welke methoden segmenteert u een netwerk?
Segmentatie kan op verschillende lagen worden gerealiseerd. Hoe kritischer de zone, hoe sterker de scheiding moet zijn.
| Methode | Werking | Sterkte | Typisch gebruik in OT |
|---|---|---|---|
| Fysieke scheiding (air gap) | Aparte kabels, switches en netwerkkaarten zonder verbinding | Zeer hoog | Veiligheidssystemen, zeer kritieke processen |
| VLAN en subnetten | Logische scheiding op dezelfde switch (IEEE 802.1Q, max. 4094 VLAN’s) | Laag tot middel; alleen effectief met filtering tussen VLAN’s | Indeling per productielijn of functie |
| ACL op router of L3-switch | Stateless filtering op IP-adres en poort | Middel | Eenvoudige scheiding binnen OT |
| Firewall en Industrial Firewall | Stateful inspectie, vaak met deep packet inspection van industriële protocollen | Hoog | Overgangen tussen zones, IT/OT-grens |
| IDMZ / DMZ | Bufferzone waarin al het IT/OT-verkeer eindigt | Hoog | Historian-replica, patchserver, jump server |
| Datadiode | Hardware die verkeer fysiek maar in één richting doorlaat | Zeer hoog | Data uit OT naar IT zonder terugweg |
| Microsegmentatie | Beleid per apparaat of applicatie, vaak identiteitsgebaseerd | Hoog, maar complex | Kritieke assets binnen een zone |
| NAC / 802.1X | Apparaten pas toelaten na authenticatie en ze in het juiste segment plaatsen | Aanvullend | Voorkomen van onbekende apparaten op het netwerk |
Een VLAN alleen is geen beveiligingsgrens: zolang een router alle VLAN’s ongefilterd met elkaar verbindt, blijft het netwerk in feite plat. Een VPN is evenmin een segmentatiemethode, maar een beveiligde verbinding naar een segment; die hoort zelf in een gecontroleerde conduit te eindigen.
🏭 Hoe ziet segmentatie eruit volgens het Purdue-model?
Het Purdue Model (Purdue Enterprise Reference Architecture) werd begin jaren negentig ontwikkeld aan Purdue University en vormt de basis van ISA-95. Het is van oorsprong een model voor informatiestromen, maar wordt vrijwel overal gebruikt als startpunt voor OT-segmentatie.
| Niveau | Inhoud | Typisch segment |
|---|---|---|
| 5 en 4 | Kantoor-IT, ERP, e-mail, internet | Bedrijfsnetwerk (IT) |
| 3.5 | Historian-replica, patchserver, Jump Server | IDMZ |
| 3 | MES, Historian, domeincontrollers van OT | Site operations zone |
| 2 | SCADA, HMI, Engineering Station | Supervisory zone per installatie |
| 1 | PLC, RTU, besturingen | Controlzone per lijn of procesdeel |
| 0 | Sensor, Actuator, aandrijvingen | Veldnetwerk |
| Apart | SIS en andere veiligheidssystemen | Eigen safety-zone |
De belangrijkste regel: er loopt geen enkele directe verbinding van niveau 4 naar niveau 3 of lager. Al het verkeer tussen IT en OT eindigt in de IDMZ, waar het opnieuw wordt opgebouwd. Een gastnetwerk voor leveranciers of bezoekers hoort volledig buiten de OT-zones te staan.
🔄 Hoe verhoudt netwerksegmentatie zich tot zones en conduits?
IEC 62443 beschrijft segmentatie als zones: groepen assets met dezelfde beveiligingseisen, en conduits: de gecontroleerde communicatiepaden ertussen. Twee delen van de norm zijn daarbij leidend:
- IEC 62443-3-2 (2020) - legt in de zone and conduit requirements (ZCR) vast dat u assets op basis van risico in zones indeelt (ZCR 3.1), bedrijfssystemen scheidt van besturingssystemen (ZCR 3.2), veiligheidssystemen in eigen zones plaatst (ZCR 3.3), tijdelijk aangesloten apparaten zoals laptops apart zet (ZCR 3.4) en draadloze apparaten scheidt (ZCR 3.5)
- IEC 62443-3-3 - systeemeis SR 5.1 Network segmentation vraagt dat het systeem netwerksegmentatie ondersteunt; de uitbreidingen bepalen het security level: fysieke segmentatie (RE 1, vanaf SL 2), onafhankelijkheid van niet-besturingsnetwerken (RE 2, vanaf SL 3) en logische én fysieke isolatie van kritieke netwerken (RE 3, SL 4)
Elke zone krijgt zo een doel-security level, en de conduit bepaalt welk verkeer de grens mag passeren, bijvoorbeeld via een firewall of datadiode.
🔄 Wat is het verschil tussen segmentatie en microsegmentatie?
| Kenmerk | Netwerksegmentatie | Microsegmentatie |
|---|---|---|
| Granulariteit | Groepen systemen (zone, lijn, niveau) | Individuele apparaten, workloads of applicaties |
| Handhaving | Firewalls, ACL’s en VLAN’s op zonegrenzen | Host-firewalls, software-defined networking of switchbeleid |
| Beschermt tegen | Verspreiding tussen zones | Laterale beweging binnen een zone |
| Beheerlast | Overzichtelijk | Hoog; vereist volledig inzicht in communicatiestromen |
| Relatie met Zero Trust | Basisvoorwaarde | Directe toepassing van zero trust |
| Geschikt voor OT | Altijd | Selectief, voor kritieke assets en moderne apparatuur |
In OT is microsegmentatie een aanvulling, geen vervanging: begin met grove zones en verfijn daarna waar het risico dat rechtvaardigt.
🧭 Hoe segmenteert u een bestaande fabriek stap voor stap?
In een brownfield-omgeving draait de productie door terwijl u segmenteert. Een gefaseerde aanpak voorkomt stilstand:
- Breng assets en verkeer in kaart - maak een asset-inventaris en leg met passieve monitoring vast wie met wie communiceert, zonder actief te scannen
- Voer een risicobeoordeling uit - bepaal volgens IEC 62443-3-2 welke assets bij elkaar horen en welk security level elke zone nodig heeft
- Ontwerp zones en conduits - teken het doelnetwerk met per conduit de toegestane protocollen, bronnen en bestemmingen
- Scheid eerst IT en OT - plaats een firewall en een IDMZ op de IT/OT-grens; dat levert de grootste risicoreductie op
- Richt veilige toegang op afstand in - leveranciers en engineers komen alleen binnen via een jump server met MFA in de IDMZ
- Segmenteer binnen OT - eerst in leer- of monitormodus, daarna per zone blokkeren in een gepland onderhoudsvenster
- Borg het beheer - leg firewallregels, eigenaren en wijzigingen vast via firewallregelbeheer en change management
⚠️ Welke fouten worden vaak gemaakt?
- VLAN’s zonder filtering - logisch gescheiden, maar een router of L3-switch routeert alles ongehinderd
- “Any-any”-regels - tijdelijke brede regels die nooit worden opgeruimd
- Dual-homed systemen - een server of engineeringlaptop met één netwerkkaart in IT en één in OT omzeilt elke firewall
- Vergeten verbindingen - 4G-routers van leveranciers, onbeheerde remote access of draadloze toegangspunten
- Gedeelde diensten - één Active Directory voor IT en OT, waardoor gestolen inloggegevens in beide werelden werken
- Eenmalig project - segmentatie die na oplevering niet meer wordt getoetst, raakt binnen een paar jaar uitgehold
🧪 Hoe test en valideert u segmentatie?
Segmentatie werkt alleen als de regels in de praktijk doen wat het ontwerp belooft. Gangbare controles zijn:
- Configuratie-review - vergelijk firewallregels met de toegestane conduits en verwijder ongebruikte of te ruime regels
- Verkeersanalyse - controleer met netwerkmonitoring of er verkeer is dat de zonegrenzen niet zou mogen passeren
- Penetratietest - laat een specialist vanuit een IT-segment proberen OT te bereiken; in OT bij voorkeur in een testomgeving of tijdens stilstand
- Periodieke herhaling - herhaal de toets na elke grote wijziging en minstens jaarlijks
🔐 Welke incidenten tonen het belang van segmentatie?
| Incident | Jaar | Wat gebeurde er | Rol van segmentatie |
|---|---|---|---|
| NotPetya | 2017 | De wiper verspreidde zich via EternalBlue, EternalRomance en gestolen inloggegevens (PsExec, WMI) door hele bedrijfsnetwerken; Maersk leed circa 300 miljoen dollar schade | Platte, wereldwijd gekoppelde netwerken maakten razendsnelle verspreiding mogelijk |
| FrostyGoop | 2024 | Aanvallers kwamen vermoedelijk via een kwetsbare, aan internet gekoppelde router binnen bij een stadsverwarmingsbedrijf in Lviv; in januari 2024 zaten ruim 600 flatgebouwen twee dagen zonder verwarming | Het netwerk was niet gesegmenteerd, waardoor Modbus-opdrachten de regelaars direct bereikten |
Beide gevallen laten zien dat de eerste besmetting zelden het probleem is; het gebrek aan barrières daarna bepaalt de omvang van de schade.
❓ Veelgestelde vragen
Is een VLAN voldoende voor netwerksegmentatie?
Een VLAN alleen is geen volwaardige netwerksegmentatie, omdat VLAN’s op een router of L3-switch vaak ongefilterd met elkaar worden verbonden. Netwerksegmentatie vraagt daarnaast om een firewall of ACL die het verkeer tussen de VLAN’s beperkt tot wat strikt nodig is.
Wat is het verschil tussen een DMZ en een IDMZ?
Een DMZ is een bufferzone tussen een intern netwerk en internet. Een IDMZ (industriële DMZ) is een bufferzone tussen het IT-netwerk en het OT-netwerk, op niveau 3.5 van het Purdue-model, waarin al het verkeer tussen beide werelden eindigt en opnieuw wordt opgebouwd.
Verplicht NIS2 netwerksegmentatie?
NIS2 schrijft geen specifieke techniek voor, maar noemt netwerksegmentatie expliciet als onderdeel van basale cyberhygiëne en verlangt passende maatregelen voor netwerkbeveiliging. Voor organisaties onder de Cyberbeveiligingswet is netwerksegmentatie daarom in de praktijk een verwachte maatregel.
Hoeveel zones heeft een OT-netwerk nodig?
Het aantal zones in een OT-netwerk volgt uit de risicobeoordeling, niet uit een vast getal. Een eenvoudige fabriek kan starten met IT, IDMZ, één OT-zone en een safety-zone; grotere installaties delen OT verder op per productielijn of procesdeel.
Kan netwerksegmentatie zonder productiestilstand?
Netwerksegmentatie kan grotendeels zonder stilstand worden ingevoerd door eerst te monitoren, firewalls in transparante of leermodus te plaatsen en regels pas te activeren in geplande onderhoudsvensters. Het fysiek omleggen van bekabeling vraagt meestal wel een kort stopmoment.
Wat is een datadiode en wanneer gebruikt u die?
Een datadiode is hardware die verkeer fysiek maar in één richting doorlaat, bijvoorbeeld van OT naar IT. Een datadiode wordt gebruikt bij zeer kritieke processen waar elke mogelijke terugweg naar de besturing moet worden uitgesloten, zoals in energie, nucleaire installaties en defensie.
📌 Samengevat
Netwerksegmentatie is een fundamentele cybersecuritymaatregel die een netwerk opdeelt in zones met gecontroleerde overgangen, zodat een aanval of storing in één deel niet het hele bedrijf of de hele fabriek raakt. In OT betekent dat: IT en OT strikt scheiden via een IDMZ, zones indelen volgens IEC 62443 en het Purdue-model, en de regels blijvend testen en onderhouden.