
Wat is het Zone and Conduits-model?
Het Zone and Conduits-model is de methode uit IEC 62443 waarmee u een industrieel automatiseringssysteem opdeelt in zones van assets met gemeenschappelijke beveiligingseisen en alle communicatie tussen die zones laat verlopen via gecontroleerde conduits. Het model is een kernprincipe van industriële cybersecurity voor fabrieken, waterzuiveringen, energiecentrales en andere OT-omgevingen. Per zone en per conduit bepaalt u op basis van risico een doelbeveiligingsniveau, zodat u maatregelen daar inzet waar ze het meeste effect hebben. Een incident in één zone blijft zo beperkt tot die zone in plaats van zich over de hele installatie te verspreiden.
🧠 Wat zijn zones en conduits volgens IEC 62443?
De begrippen zijn vastgelegd in IEC 62443-1-1 (terminologie en modellen, 2009) en uitgewerkt in IEC 62443-3-2 (risicobeoordeling voor systeemontwerp, 2020). De technische eisen per zone en conduit staan in IEC 62443-3-3 (2013).
| Begrip | Omschrijving | Voorbeelden |
|---|---|---|
| Zone | Een groepering van logische of fysieke assets met gemeenschappelijke beveiligingseisen | PLC-zone, SCADA/HMI-zone, SIS-zone, MES-zone |
| Conduit | Een logische groepering van communicatiekanalen die twee of meer zones verbindt en gemeenschappelijke beveiligingseisen heeft | Koppeling SCADA-zone ↔ DMZ, remote access-verbinding |
| SuC | System under Consideration: het afgebakende systeem dat u beoordeelt, met zijn grens en toegangspunten | Eén productielocatie of één procesinstallatie |
| SL | Beveiligingsniveau 0 tot 4 dat aangeeft tegen welk type aanvaller een zone of conduit bestand moet zijn | SL-T 2 voor een besturingszone |
Communicatie binnen een zone heeft geen conduit nodig; alles wat een zonegrens passeert wel. Een conduit kan één kabel of verbinding zijn, maar ook meerdere kanalen die dezelfde beveiligingseisen delen. Zones mogen genest zijn: een kritieke subzone kan strengere eisen krijgen dan de zone eromheen.
🎯 Waarom deelt u een OT-netwerk op in zones en conduits?
- Segmentatie beperkt de schade - malware of een aanvaller die één zone bereikt, kan zich niet ongecontroleerd verspreiden (laterale beweging).
- Beveiligingsbeleid per zone - maatregelen worden afgestemd op risico en functie, in plaats van één zwaar regime voor het hele netwerk.
- Controle over datastromen - alleen benoemde, noodzakelijke communicatie mag een zonegrens over, wat ongewenste toegang en datalekken voorkomt.
- Kosten op de juiste plek - een veiligheidssysteem krijgt meer bescherming dan een kantine-informatiescherm.
- Aantoonbaarheid - zone- en conduittekeningen maken voor auditors en toezichthouders zichtbaar hoe u risico’s beheerst.
Het model is daarmee de concrete invulling van defense in depth in OT: meerdere lagen, elk met een eigen grens.
🔧 Hoe bepaalt u zones en conduits volgens IEC 62443-3-2?
IEC 62443-3-2 beschrijft een werkproces in zeven Zone and Conduit Requirements (ZCR’s). De norm is prestatiegericht: hij zegt wat u moet doen, niet met welke methode.
| Stap | Eis | Resultaat |
|---|---|---|
| ZCR 1 | Identificeer het System under Consideration, inclusief grens en toegangspunten | Architectuurtekening en asset-inventaris |
| ZCR 2 | Voer een initiële risicobeoordeling uit (worst case bij compromittering) | Eerste beeld van het risico |
| ZCR 3 | Deel het SuC op in zones en conduits | Initieel zone- en conduitdiagram |
| ZCR 4 | Vergelijk het initiële risico met het aanvaardbare risico | Besluit of gedetailleerde analyse nodig is |
| ZCR 5 | Voer een gedetailleerde risicobeoordeling uit per zone en conduit en bepaal de SL-T | Restrisico en SL-T per zone en conduit |
| ZCR 6 | Documenteer eisen, aannames en randvoorwaarden | Cyber Security Requirements Specification (CSRS) |
| ZCR 7 | Laat de asset owner de resultaten goedkeuren | Formele acceptatie |
Bij ZCR 3 schrijft de norm een aantal vaste scheidingen voor:
- Business en IACS gescheiden - kantoorsystemen zoals ERP horen niet in dezelfde zone als IACS-assets.
- Veiligheidsgerelateerde assets apart - een SIS krijgt een eigen zone; lukt dat niet, dan geldt de hele zone als veiligheidsgerelateerd.
- Tijdelijk aangesloten apparaten apart - laptops van servicemonteurs en draagbare engineeringstations.
- Draadloze apparaten apart - Wifi- en WirelessHART-apparatuur.
- Verbindingen via externe netwerken apart - bijvoorbeeld apparatuur die via internet of een leveranciersnetwerk binnenkomt.
ZCR 5 werkt in dertien deelstappen: dreigingen en kwetsbaarheden identificeren, gevolgen en waarschijnlijkheid bepalen, de SL-T vaststellen, bestaande maatregelen meewegen en restrisico vergelijken met het aanvaardbare risico. Veel organisaties gebruiken hiervoor een cyber-PHA in HAZOP-stijl, zodat procesveiligheid en cyberrisico in één analyse samenkomen.
📊 Wat betekenen SL-T, SL-C en SL-A?
Elke zone en elke conduit krijgt een doelbeveiligingsniveau (SL-T). Formeel is dat een vector met zeven waarden, één per foundational requirement (FR 1 tot en met FR 7, van identificatie en authenticatie tot beschikbaarheid).
| Niveau | Beschermt tegen | Typische dreiging |
|---|---|---|
| SL 1 | Toevallige of onbedoelde overtreding | Bedieningsfout, verkeerd aangesloten laptop |
| SL 2 | Opzettelijke aanval met eenvoudige middelen | Generieke malware, weinig kennis en middelen |
| SL 3 | Opzettelijke aanval met geavanceerde middelen | Criminelen met OT-kennis en gerichte tools |
| SL 4 | Geavanceerde aanval met uitgebreide middelen | Statelijke actoren met veel tijd en budget |
- SL-T (target) - het niveau dat de risicobeoordeling voor een zone of conduit vereist.
- SL-C (capability) - het niveau dat een component of systeem kan halen als het correct is geconfigureerd; leveranciers tonen dit aan via certificering volgens IEC 62443-4-2 (componenten) of IEC 62443-3-3 (systemen).
- SL-A (achieved) - het niveau dat in de praktijk daadwerkelijk is bereikt.
Het doel is dat SL-A minimaal gelijk is aan SL-T. Een component met SL-C 3 levert geen SL-A 3 op als standaardwachtwoorden blijven staan of de zonegrens wordt overbrugd.
🔐 Aan welke eisen moet een conduit voldoen?
In IEC 62443-3-3 valt zoneringsbeveiliging onder FR 5, Restricted Data Flow: SR 5.1 (netwerksegmentatie), SR 5.2 (bescherming van de zonegrens), SR 5.3 (beperking van algemene persoon-tot-persoon-communicatie zoals e-mail) en SR 5.4 (applicatiepartitionering). Welke maatregelen een conduit nodig heeft, volgt uit de SL-T. Veelgebruikte maatregelen:
- Firewall of industriële firewall - met een default deny-regelset en alleen benoemde poorten en protocollen
- Datadiodes - unidirectionele communicatie waar data alleen naar buiten hoeft
- Encryptie (VPN, TLS) - vooral bij conduits die via gedeelde of externe netwerken lopen
- Authenticatie en autorisatie - bijvoorbeeld via een jump server in de IDMZ voor beheertoegang
- Monitoring en Logging - zichtbaarheid op wat er daadwerkelijk over de conduit gaat
- Protocolfiltering - bijvoorbeeld alleen lezende Modbus TCP-functiecodes toestaan
🏭 Hoe ziet een zonemodel voor een fabriek eruit?
Een vereenvoudigd voorbeeld voor een middelgrote procesinstallatie. De SL-T-waarden zijn illustratief: in de praktijk volgen ze uit uw eigen risicobeoordeling.
| Zone | Assets | Typische SL-T |
|---|---|---|
| Enterprise (buiten SuC) | ERP, e-mail, kantoorwerkplekken | n.v.t. (IT-beleid) |
| IDMZ | Replica-historian, patchserver, jump server | 2–3 |
| Site operations | MES, historian, domeincontroller OT | 2 |
| Supervisory | SCADA-servers, HMI’s, engineeringstations | 2–3 |
| Basisbesturing | PLC’s, Remote IO, frequentieregelaars | 2–3 |
| Veiligheid | SIS, safety-PLC’s | 3 |
| Tijdelijk / extern | Servicelaptops, leverancierstoegang | 2 |
| Conduit | Tussen | Toegestaan verkeer |
|---|---|---|
| C1 | Enterprise ↔ IDMZ | Rapportages en replicatie, geen directe OT-toegang |
| C2 | IDMZ ↔ Site operations | Historian-replicatie, beheer via jump server |
| C3 | Supervisory ↔ Basisbesturing | Alleen benodigde industriële protocollen naar bekende PLC’s |
| C4 | Basisbesturing ↔ Veiligheid | Alleen-lezen statusdata, schrijven alleen via vaste engineeringprocedure |
| C5 | Site operations ↔ Supervisory | Historian-dataverzameling en MES-opdrachten, alleen de benodigde protocollen |
Merk op dat er geen directe conduit tussen Enterprise en Basisbesturing bestaat: al het verkeer passeert minimaal twee zonegrenzen.
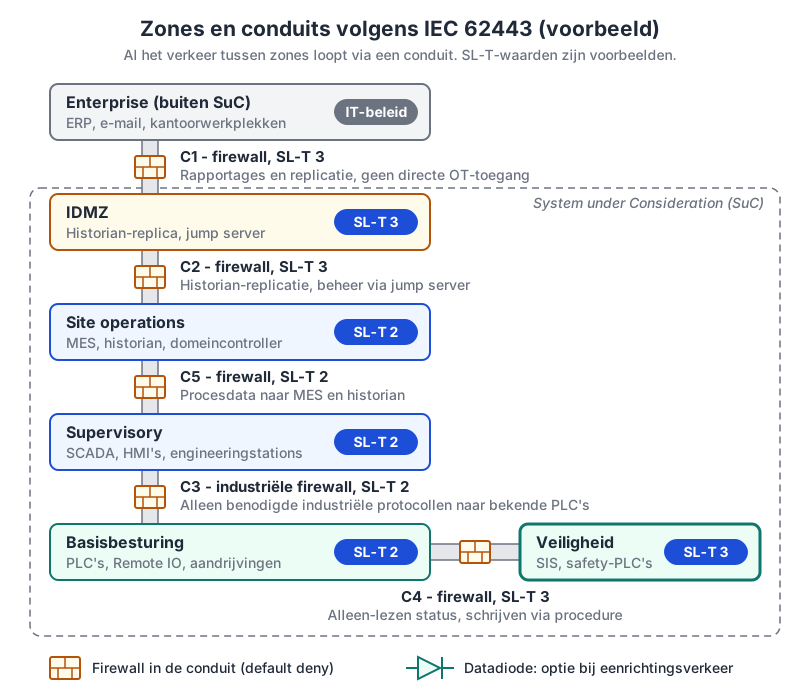
Figuur: voorbeeld van een zone- en conduitmodel; de SL-T-waarden zijn illustratief.
🔄 Hoe verhoudt het model zich tot het Purdue-model?
Het Purdue Model beschrijft functionele lagen, van sensoren op niveau 0 tot ERP op niveau 4. Het Zone and Conduits-model beschrijft hoe u die lagen op basis van risico groepeert en laat communiceren. Het referentiemodel in IEC 62443-1-1 is van Purdue afgeleid, waardoor zones in de praktijk vaak samenvallen met niveaus.
Toch is een zone geen synoniem voor een Purdue-niveau. Niveau 1 en 2 (PLC’s en SCADA) kunnen samen één zone vormen als ze dezelfde eisen hebben, terwijl het SIS op hetzelfde niveau een eigen zone krijgt. Omgekeerd kan één productielijn een verticale zone vormen over meerdere niveaus heen. Zie ook zoned architecture.
⚠️ Welke fouten worden vaak gemaakt?
- Zones gelijkstellen aan VLAN’s - een VLAN zonder gefilterde grens is geen conduit.
- Eén platte OT-zone - alles achter één firewall laat laterale beweging binnen OT vrij spel.
- Vergeten conduits - leverancierstoegang via 4G-routers, USB-sticks of dubbel aangesloten werkplekken omzeilen de tekening.
- Geen SL-T vastleggen - zonder doelniveau is niet te toetsen of maatregelen voldoende zijn.
- Model niet bijhouden - na uitbreidingen klopt de tekening niet meer met de werkelijkheid.
❓ Veelgestelde vragen
Is een zone hetzelfde als een VLAN?
Nee, een zone is een groep assets met gemeenschappelijke beveiligingseisen, terwijl een VLAN een technische manier is om netwerkverkeer te scheiden. Een VLAN kan helpen een zone te realiseren, maar pas met een firewall of filtering op de zonegrens ontstaat een beheerste conduit.
Hoeveel zones heeft een industriële installatie nodig?
Het aantal zones volgt uit de risicobeoordeling volgens IEC 62443-3-2, niet uit een vast getal. Een middelgrote fabriek komt in de praktijk vaak uit op vijf tot tien zones, met minimaal aparte zones voor business, de IDMZ, besturing, veiligheidssystemen en tijdelijke of externe toegang.
Moet elke conduit een firewall hebben?
Niet elke conduit vraagt om een firewall; de benodigde maatregelen volgen uit de SL-T van de conduit. Wel moet volgens IEC 62443-3-3 elke zonegrens bewaakt en beperkt worden, en in de praktijk is een firewall of datadiode op conduits tussen IT en OT vrijwel altijd nodig.
Wie stelt het zone- en conduitmodel op?
De asset owner, de organisatie die de installatie bezit en exploiteert, is eindverantwoordelijk en keurt het model goed in ZCR 7 van IEC 62443-3-2. Het opstellen gebeurt meestal samen met de systeemintegrator, procesveiligheidsdeskundigen en de OT-securityafdeling.
Is het Zone and Conduits-model verplicht onder NIS2?
NIS2 en de Nederlandse Cyberbeveiligingswet, die op 15 augustus 2026 in werking trad, schrijven het model niet letterlijk voor. Ze eisen wel passende, risicogebaseerde maatregelen, en voor OT-omgevingen is zonering volgens IEC 62443 de meest gebruikte manier om dat aantoonbaar te maken.
Hoe vaak moet u het zonemodel herzien?
U herziet het zone- en conduitmodel bij elke significante wijziging, zoals een nieuwe productielijn, extra remote access of een nieuwe koppeling met IT, en daarnaast periodiek volgens uw eigen beleid. Zo blijven de zonetekeningen, SL-T’s en firewallregels in lijn met de werkelijke installatie.
📌 Samengevat
Het Zone and Conduits-model uit IEC 62443 deelt een OT-omgeving op in zones met gemeenschappelijke beveiligingseisen en laat alle communicatie daartussen lopen via beheerste conduits met een risicogebaseerd doelniveau (SL-T). Het vormt samen met het Purdue Model de basis van een veilige OT-architectuur, maar levert pas echte bescherming op als het via de stappen van IEC 62443-3-2 is onderbouwd, met maatregelen uit IEC 62443-3-3 is ingericht en actueel wordt gehouden.