
Wat is het Purdue-model?
Het Purdue-model, voluit de Purdue Enterprise Reference Architecture (PERA), is een referentiemodel dat de systemen van een industriële organisatie indeelt in hiërarchische niveaus, van het fysieke proces op niveau 0 tot de bedrijfsnetwerken op niveau 5. Het model is begin jaren negentig ontwikkeld aan Purdue University als kader voor de integratie van productieautomatisering met bedrijfsprocessen. Tegenwoordig is het vooral de gemeenschappelijke taal om industriële besturingssystemen en OT-netwerken in te delen, te segmenteren en te beveiligen, en een hoeksteen van industriële architectuur.
🕰️ Waar komt het Purdue-model vandaan?
De basis werd gelegd door Theodore J. Williams, van 1965 tot 1994 directeur van het Purdue Laboratory for Applied Industrial Control. Onder zijn leiding publiceerde de International Purdue Workshop on Industrial Computer Systems in 1989, samen met de Instrument Society of America (ISA), het Reference Model for Computer Integrated Manufacturing (CIM). Dat model was gebaseerd op onderzoek met bedrijven uit de Amerikaanse en Canadese staal- en papierindustrie.
In 1992 volgde de uitgewerkte Purdue Enterprise Reference Architecture, ontwikkeld met het Industry-Purdue University Consortium for CIM. Het oorspronkelijke doel was geen cybersecurity, maar het ordenen van informatiestromen en verantwoordelijkheden in een volledig geautomatiseerde fabriek. Pas na 2000 groeide het model uit tot het referentiekader voor netwerksegmentatie in de OT-wereld.
🧱 Welke niveaus kent het Purdue-model?
Het model telt zes niveaus, aangevuld met het later toegevoegde niveau 3,5:
| Niveau | Naam | Functie | Voorbeelden |
|---|---|---|---|
| 5 | Enterprise | Bedrijfsbrede IT-diensten | E-mail, internettoegang, centrale datacenters |
| 4 | Business logistics | Bedrijfsplanning en logistiek op siteniveau | ERP, planning, kantoornetwerk |
| 3,5 | IDMZ | Gecontroleerde overgang tussen IT en OT | jump server, historian-replica, patchserver |
| 3 | Site operations | Productiebeheer en operationele ondersteuning | MES, MOMS, historian, engineeringstations |
| 2 | Supervisory control | Toezicht, bediening en visualisatie per gebied | SCADA, HMI, alarmservers |
| 1 | Basic control | Lokale besturing en regeling | PLC, RTU, DCS-controllers, SIS |
| 0 | Fysiek proces | Meten en schakelen in het proces | sensoren, actuatoren, motoren, kleppen |

Niveaus 0 tot en met 3 vormen samen de productie- of OT-zone; niveaus 4 en 5 de enterprise- of IT-zone. Een veiligheidsinstrumenteel systeem staat functioneel op niveau 1, maar wordt in de praktijk als aparte safety zone behandeld omdat het onafhankelijk van de procesbesturing moet blijven werken. ISA-95 standaardiseert alleen niveau 0 tot en met 4; niveau 5 valt buiten die norm en wordt in beveiligingsarchitecturen samen met niveau 4 als één enterprise-zone behandeld.
⏱️ Waarom werkt elk niveau op een eigen tijdschaal?
Een belangrijk inzicht uit het model is dat elk niveau met een andere snelheid beslist. Daarom zijn de niveaus niet zomaar samen te voegen:
| Niveau | Typische tijdschaal | Kenmerk |
|---|---|---|
| 4–5 | Maanden, weken, dagen | Bedrijfsplanning, orders, voorraad |
| 3 | Dagen, ploegen, uren, minuten | Productieorders, kwaliteit, batchbeheer |
| 2 | Seconden | Bediening en alarmering door operators |
| 0–1 | Milliseconden tot seconden | Real-time regelkringen en beveiligingen |
Een PLC die een oven regelt moet binnen milliseconden reageren en kan niet wachten op een ERP-systeem dat in dagen plant. Dat verschil in tijd, beschikbaarheid en kritikaliteit is ook de reden dat elk niveau eigen beveiligingseisen heeft.
🔄 Hoe verhoudt het Purdue-model zich tot ISA-95 en IEC 62443?
Het Purdue-model zelf is geen formele norm, maar leeft voort in twee belangrijke standaarden:
- ISA-95 - deel 1 verscheen in 2000 als ANSI/ISA-95.00.01 en internationaal als IEC 62264. De functionele hiërarchie van niveau 0 tot en met 4 is rechtstreeks afgeleid van het Purdue-referentiemodel; ISA-95 richt zich vooral op de koppeling tussen niveau 3 (MES) en niveau 4 (ERP).
- IEC 62443 - de ISA99-commissie nam de Purdue-niveaus over als referentiemodel in IEC 62443-1-1. Daarop bouwt het Zone and Conduits-model: systemen worden gegroepeerd in zones met vergelijkbare beveiligingseisen en verbonden via gecontroleerde conduits. De risicoanalyse en zone-indeling staan in IEC 62443-3-2.
- NIST SP 800-82 - de Amerikaanse richtlijn voor OT-beveiliging (Rev. 3 uit 2023) gebruikt een op Purdue gebaseerde defense-in-depth-architectuur. Het algemene NIST CSF schrijft zelf geen Purdue-indeling voor; voor de OT-specifieke invulling is SP 800-82 het aangewezen NIST-document.
Purdue beschrijft dus welke functies waar thuishoren; IEC 62443 beschrijft hoe u de grenzen daartussen beveiligt.
🔐 Wat is niveau 3,5 en waarom is een IDMZ nodig?
Niveau 3,5 kwam niet voor in het oorspronkelijke model. Het is uit de beveiligingspraktijk ontstaan en onder meer uitgewerkt in de Converged Plantwide Ethernet-architectuur (CPwE) van Cisco en Rockwell Automation. De IDMZ (industriële DMZ) zit tussen de OT-zone en de enterprise-zone, zodat er geen directe verbinding meer bestaat tussen kantoor en productie.
Gangbare uitgangspunten voor een IDMZ:
- Geen doorgaand verkeer - elke sessie eindigt in de IDMZ; IT en OT praten alleen met systemen daarin
- Gespiegelde data - een historian-replica of databroker in de IDMZ levert productiedata aan IT, zonder dat IT-gebruikers in het OT-netwerk komen
- Beheerde toegang - toegang op afstand loopt via een jump server met MFA, versleutelde verbindingen en sessielogging
- Gefilterde updates - patches en antivirusdefinities worden in de IDMZ geplaatst en vandaar naar OT verspreid
- Twee firewalllagen - vaak van verschillende leveranciers, of een datadiode waar alleen eenrichtingsverkeer nodig is
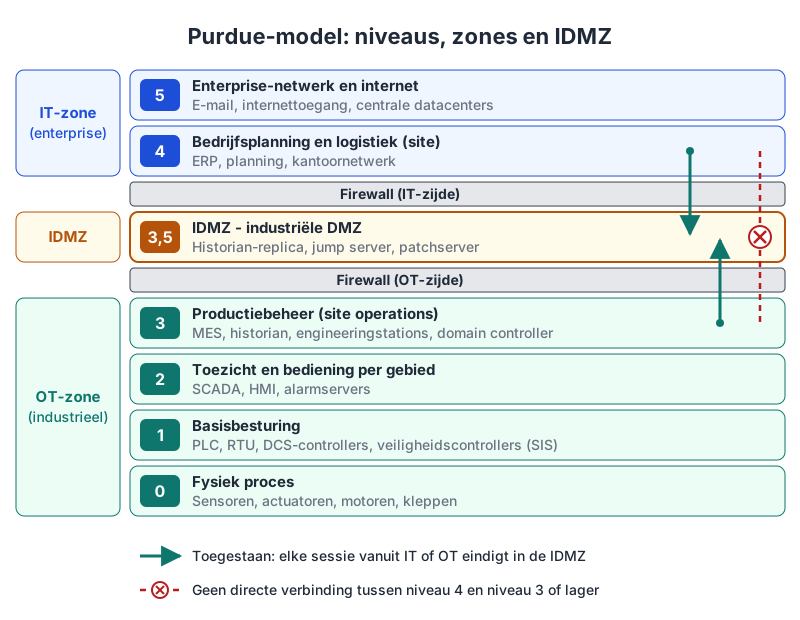
Figuur: toegestaan verkeer vanuit IT en OT eindigt in de IDMZ op niveau 3,5
🔐 Voorbeeld: het ERP op niveau 4 vraagt productieaantallen op bij een historian-replica in de IDMZ. Die replica wordt vanuit niveau 3 gevuld via een conduit met firewall en inspectie. Het ERP-systeem heeft daardoor nooit rechtstreeks contact met het MES of de PLC’s.
🏭 Hoe ziet het Purdue-model eruit in een fabriek?
Stel: een voedingsmiddelenfabriek
- Niveau 0 - sensoren meten de temperatuur in de ovens, motoren drijven de transportbanden aan.
- Niveau 1 - een PLC regelt de branders op basis van de temperatuurmeting.
- Niveau 2 - de operator volgt de ovenstatus via een HMI en krijgt alarmen bij afwijkingen.
- Niveau 3 - het MES plant het bakproces, registreert batches en volgt de productie in realtime.
- Niveau 3,5 - een historian-replica en jump server in de IDMZ.
- Niveau 4 - het ERP beheert bestellingen, voorraad en verzending.
- Niveau 5 - bedrijfsbrede rapportage en cloud-analyse geven management inzicht in trends.
🧭 Hoe past u het Purdue-model stap voor stap toe?
- Inventariseer - maak met asset-inventarisatie een overzicht van alle systemen en hun communicatie.
- Deel in per niveau - wijs elk systeem toe aan een Purdue-niveau op basis van zijn functie, niet van zijn fysieke locatie.
- Breng datastromen in kaart - welk verkeer gaat tussen welke niveaus, en welk verkeer slaat niveaus over?
- Definieer zones en conduits - volgens IEC 62443-3-2, met per zone een gewenst security level.
- Bouw de IDMZ - voorkom directe verbindingen tussen niveau 4 en niveau 3 of lager.
- Dwing af met firewalls - stel per conduit een firewall in die alleen expliciet toegestaan verkeer doorlaat.
- Monitor - gebruik netwerkmonitoring om verkeer te detecteren dat de indeling doorbreekt.
Voor Nederlandse organisaties die onder NIS2 vallen, geldt sinds 15 augustus 2026 de Cyberbeveiligingswet zonder overgangstermijn. Een op Purdue en IEC 62443 gebaseerde segmentatie is dan een gangbare manier om aan te tonen dat het OT-netwerk passend is beveiligd.
⚠️ Wat zijn de beperkingen van het Purdue-model?
Het model stamt uit een tijd waarin data netjes van niveau naar niveau omhoog stroomde. Moderne architecturen passen daar minder goed in:
- IIoT - slimme sensoren sturen data direct naar een platform en slaan niveaus 1 tot en met 3 over.
- Cloud en edge computing - analyses en soms zelfs supervisory-functies draaien buiten de fabriek, terwijl het model geen plek voor de cloud definieert.
- Unified Namespace - een centrale MQTT-broker waar elk systeem publiceert en afneemt, vervangt de strikte keten van punt-tot-puntkoppelingen.
- Virtualisatie - één server kan systemen van meerdere niveaus hosten, waardoor de grenzen vervagen.
Toch is het Purdue-model niet achterhaald. Als functioneel model blijft het bruikbaar om te bepalen welke systemen het meest kritisch zijn. Moderne architecturen combineren het met Zero Trust-principes en met concepten als NAMUR Open Architecture, dat een gecontroleerd tweede datakanaal naast de klassieke automatiseringspiramide legt.
❓ Veelgestelde vragen
Waar staat PERA voor?
PERA staat voor Purdue Enterprise Reference Architecture, de formele naam van het Purdue-model. Het werd begin jaren negentig ontwikkeld door Theodore J. Williams en het Industry-Purdue University Consortium for Computer Integrated Manufacturing.
Is het Purdue-model een norm?
Het Purdue-model is een referentiemodel en geen formele norm. De niveau-indeling is wel overgenomen in de normen ISA-95 (IEC 62264) en IEC 62443-1-1, waardoor het in de praktijk als de facto standaard geldt.
Wat is het verschil tussen het Purdue-model en ISA-95?
Het Purdue-model is het oorspronkelijke referentiemodel met niveaus van het fysieke proces tot de enterprise. ISA-95 bouwt voort op de Purdue-niveaus 0 tot en met 4 en standaardiseert vooral de informatie-uitwisseling tussen MES op niveau 3 en ERP op niveau 4.
Waar hoort een SIS in het Purdue-model?
Een veiligheidsinstrumenteel systeem (SIS) hoort functioneel bij niveau 1 van het Purdue-model, naast de gewone besturing. In de praktijk krijgt het SIS een eigen safety zone met strengere toegangsregels, zodat een storing of aanval op de procesbesturing de veiligheidsfunctie niet raakt.
Is het Purdue-model nog bruikbaar met IIoT en cloud?
Het Purdue-model blijft bruikbaar als functionele indeling, maar niet als strikte regel dat data alleen niveau voor niveau omhoog mag. Bij IIoT en cloud voegen organisaties gecontroleerde koppelingen via de IDMZ of edge gateways toe en combineren zij het model met zones en conduits uit IEC 62443.
Wat hoort er in niveau 3,5 van het Purdue-model?
Niveau 3,5 van het Purdue-model is de industriële DMZ (IDMZ) tussen OT en IT. Daarin staan typisch een historian-replica, een jump server voor toegang op afstand, een patch- en antivirusserver en de firewalls die beide zijden van elkaar scheiden.
📌 Samengevat
Het Purdue-model deelt industriële systemen in zes functionele niveaus in, van het fysieke proces tot de enterprise, met een IDMZ op niveau 3,5 als gecontroleerde grens tussen OT en IT. Het ontstond in 1989–1992 aan Purdue University, leeft voort in ISA-95 en IEC 62443 en blijft, aangevuld met zones, conduits en Zero Trust, het vertrekpunt voor veilige OT-convergentie en cybersecurity in de industrie.
Kijk ook op OTArchitect.nl